 Dolphin AI
核心回答
企业 AI 应用连接 ERP、OA、CRM,通常需要先取得可访问的业务 API,再将接口封装为可调用工具,并明确调用身份、业务权限和异常处理。MCP 服务平台负责组织与管理这些工具和服务;业务系统继续负责业务数据与规则。仅有 MCP 服务,并不意味着任何系统都能自动接入。
先确认接口与业务目标
以“查询订单进度”为试点,可以先确定订单编号如何取得、允许查询哪些组织的数据、需要返回哪些字段,以及查询失败时向用户说明什么。把目标缩小为一个可验证的动作,比一次接入整个 ERP 更容易确认边界。
- 接口:地址、请求方式、参数、字段含义与错误码。
- 身份:调用者是谁,如何取得可信身份,能访问哪些数据。
- 环境:网络连通、测试账号、可用样例与接口负责人。
- 验收:正确结果、无权限结果、超时及异常的预期行为。
按五个环节完成试点
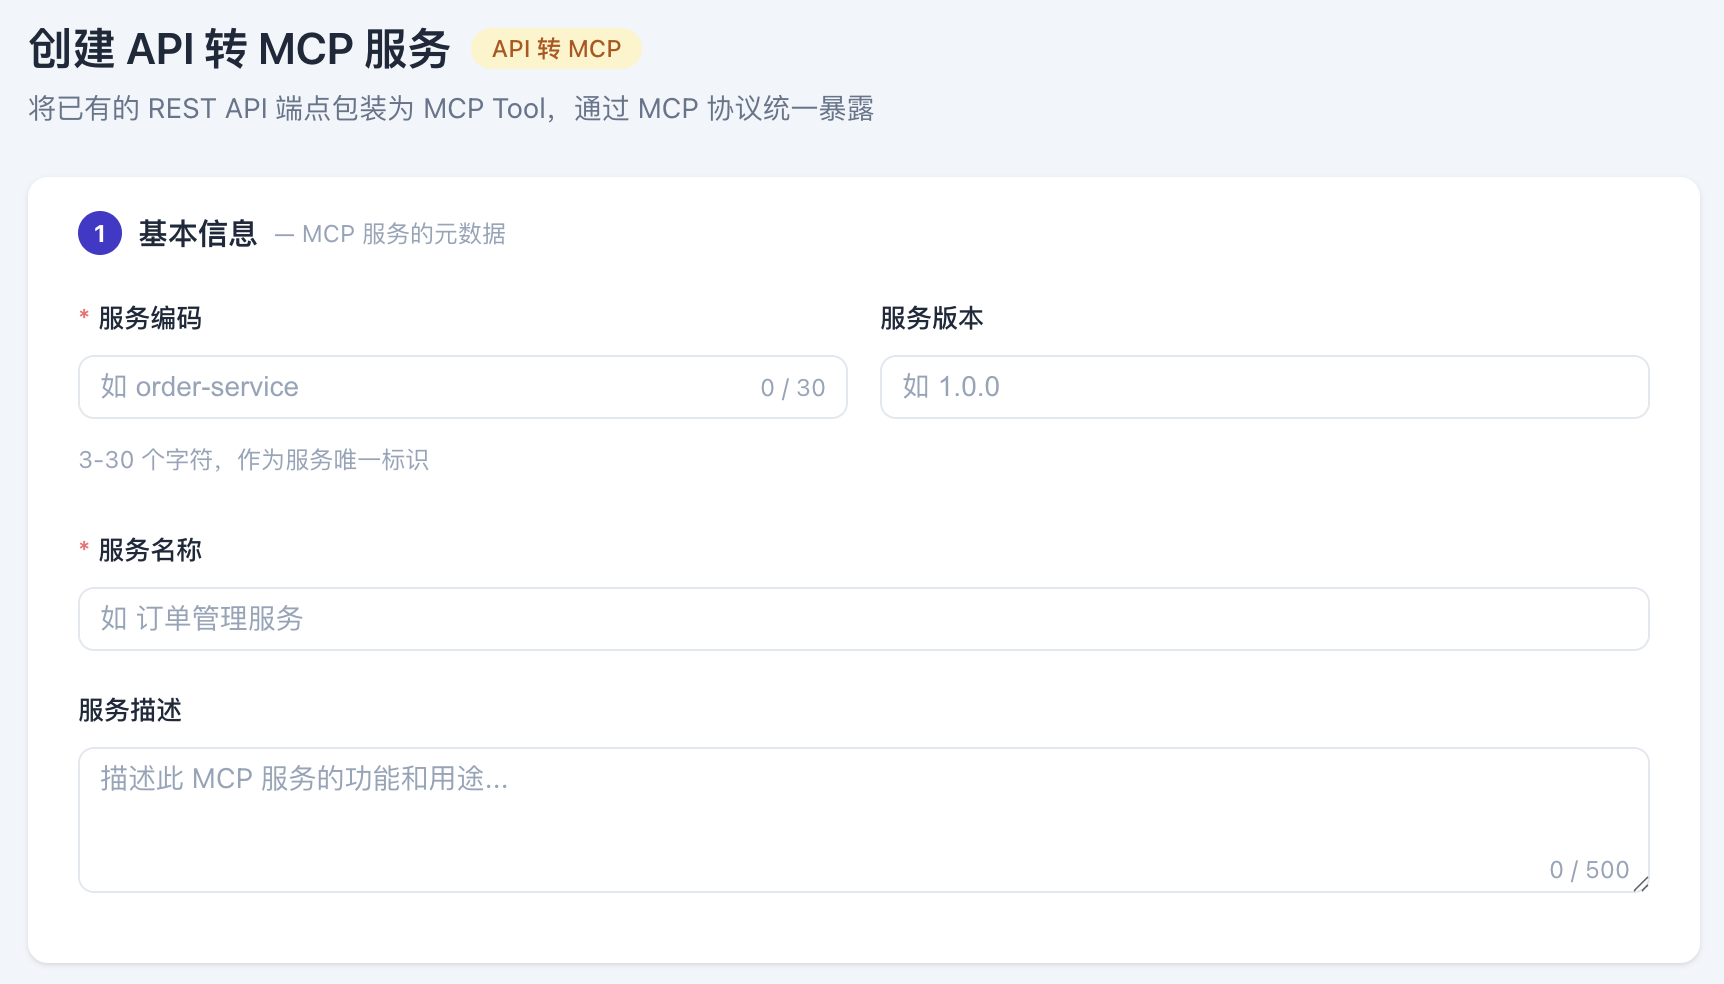
- 选择接入路径。得帆 MCP 平台支持代理已有 MCP 服务、基于 API 创建 Tool,以及复用 iPaaS API 资产。按企业已有资源选择路径。
- 定义工具。将业务动作、输入参数和返回结果描述清楚;将相关 Tool 组装为服务,维护名称、编码与版本。
- 配置访问。分别设置 MCP 服务使用权限与后端 API 认证。个人身份参数应来自可信认证链路,不能把用户输入的账号字段直接视为身份。
- 验证调用。通过在线测试检查正常和异常请求,再由目标 AI 应用验证工具选择、参数组织与结果使用。
- 观察运行。结合调用统计、日志与告警,确认能定位接口错误、权限问题与延迟变化。
服务授权与业务权限是两层控制
允许某个 Agent 调用 MCP 服务,不等于允许它读取所有订单。MCP 到后端 API 的认证应保留业务系统需要的身份信息,或使用经批准且权限范围明确的服务凭证。后端必须继续执行自己的数据权限校验。
得帆平台提供调用方参数配置、个人凭证与权限映射相关能力。项目中应明确参数来源、映射位置和凭证管理方式,再验证不同身份访问同一工具时的结果。
用一组明确的验收场景判断是否可上线
| 场景 | 建议检查结果 |
|---|---|
| 合法身份查询自己的订单 | 返回所需字段,调用记录可定位 |
| 查询无权访问的订单 | 后端拒绝访问,不泄露订单内容 |
| 订单编号缺失或格式错误 | 明确提示输入问题,不执行无边界查询 |
| 接口超时或返回异常 | 应用给出失败状态,可通过记录定位原因 |
如后续扩展到创建订单、审批或修改数据,还需设计操作确认、重复提交处理和异常恢复。这里的查询示例是实施建议,不是已验证的客户案例。
实施问答
已有 API 管理平台,还需要 MCP 服务平台吗?+
已有 API 管理平台可以继续承担接口发布和治理。MCP 服务平台进一步将接口组织为供 AI 应用调用的 Tool 与服务,并管理服务授权、在线调试及调用记录。是否新增平台,应结合现有系统是否已覆盖这些能力判断。
是否必须改造全部业务接口?+
不必一次性覆盖所有接口。可选择已有 API 创建 Tool 并组装服务,也可代理已有 MCP 服务或复用 iPaaS 资产。具体是否需要适配参数、认证或返回结构,应在试点联调时确认。
资料与适用范围
产品能力依据得帆对应产品介绍资料整理;页面中的实施步骤、试点与验收项为建议。具体接入、配置和运行效果以实际部署版本及联调结果为准。
查看得帆 MCP 服务平台的产品界面与功能 ↗